 MangVN
Chia sẻ thành công, kết nối đam mê
 MangVN
Chia sẻ thành công, kết nối đam mê
Năm 2013 đã xảy ra hơn 1,7 tỉ cuộc tấn công mạng trên toàn thế giới, và xu hướng trong tương lai sẽ là các cuộc tấn công di động.
Di động là một lĩnh vực CNTT đang phát triển rất nhanh. Năm 2013, vấn đề an ninh xung quanh thiết bị di động đã đạt đến một cấp độ mới về sự gia tăng cả về số lượng lẫn chất lượng. Nếu năm 2011 là năm phần mềm độc hại cho di động bắt đầu tạo được sức hút đối với tin tặc thì năm 2013, các phần mềm độc hại này đã trở nên hoàn thiện và tinh vi hơn.
Những mối đe dọa di động
Obad có lẽ là phát hiện đáng chú ý nhất trong lĩnh vực di động, đang được phân tán bởi nhiều phương pháp, trong đó có một botnet được thiết lập sẵn. Smartphone Android nếu bị lây nhiễm Trojan-SMS.AndroidOS.Opfake.a thì sẽ biến thành một nơi nhân bản, nó gửi các tin nhắn văn bản có chứa liên kết độc hại đến tất cả số điện thoại có trong danh bạ..
Các botnet di động mang đến một lợi thế đáng kể so với những botnet truyền thống: smartphone hiếm khi bị tắt nguồn, hầu hết các truy cập luôn sẵn sàng và chỉ đợi lệnh tấn công. Tác vụ thông thường mà các botnet thực hiện bao gồm gửi thư rác hàng loạt, tấn công DDoS và lấy cắp thông tin cá nhân, tất cả hoạt động này không đòi hỏi hiệu suất và được thực hiện dễ dàng trên smartphone.
Các ứng dụng có lỗ hổng bị khai thác bởi tin tặc
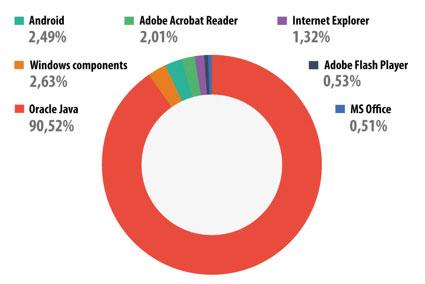
Theo Kaspersky Lab, 90,52% nỗ lực khai thác lỗ hổng được phát hiện nhắm tới mục tiêu số một là Oracle Java. Vị trí thứ hai thuộc về thành phần Windows, bao gồm các tập tin hệ điều hành Windows có lỗ hổng, không xét tới Internet Explorer và Microsoft Office. Hầu hết các cuộc tấn công trên Windows đều nhắm tới mục tiêu là một lỗ hổng được phát hiện trong win32k.sys.
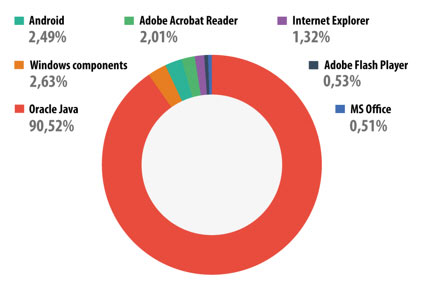
Một số ứng dụng có lỗ hổng bị khai thác bởi tin tặc
Vị trí thứ ba là các lỗ hổng trên Android. Tội phạm mạng hoặc chính bản thân người dùng sử dụng các lỗ hổng trên Android để đạt được quyền điều khiển thiết bị (root). Gần đây, đã có thông tin trình duyệt Chrome cho Nexus 4 và Samsung Galaxy S4 có một lỗ hổng và có thể bị khai khác trong tương lai.
Các mối đe dọa trực tuyến
Số lượng các cuộc tấn công trực tuyến trên toàn thế giới tăng từ 1.595.587.670 trong năm 2012 lên 1.700.870.654 trong năm 2013.
So với năm ngoái, tốc độ tăng trưởng của các cuộc tấn công dựa trên trình duyệt đã giảm. Số lượng các cuộc tấn công dạng này được vô hiệu hóa trong năm 2013 tăng 1,07 lần so với năm 2012, trong khi năm 2012 con số tương ứng là 1,7. Công cụ chính đằng sau các cuộc tấn công dựa trên trình duyệt vẫn là các gói cập nhật chứa lỗ hổng, mang đến cho tội phạm mạng cơ hội lây nhiễm mã độc vào máy tính của nạn nhân khá dễ dàng.
Để thực hiện được 1.700.870.654 cuộc tấn công trên Internet, tội phạm mạng đã sử dụng 10.604.273 máy chủ đơn nhất, nhiều hơn 4 triệu máy so với năm 2012. Năm 2013 có một sự thay đổi nhỏ trong bảng xếp hạng 10 quốc gia phát tán phần mềm độc hại hàng đầu so với năm 2012, trong đó Mỹ đứng đầu, còn Việt Nam xuất hiện ở vị trí thứ 8.
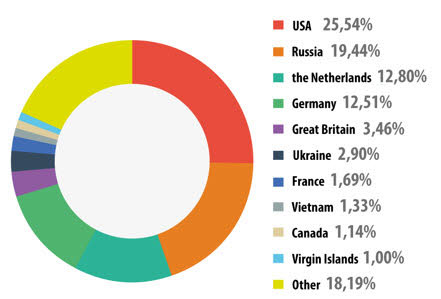
Xếp hạng những quốc gia chiếm tỉ lệ lớn nhất trong việc phát tán mã độc.
Dự đoán năm 2014
Alexander Gostev, Trưởng bộ phận Bảo mật, đội Nghiên cứu và Phân tích toàn cầu, Kaspersky Lab, nhận xét: "Internet đã bắt đầu phá vỡ thành các đoạn quốc gia. Vụ rò rỉ của Snowden đã tăng cường nhu cầu đối với quy định cấm sử dụng các dịch vụ nước ngoài. Bước tiếp theo rất có thể sẽ là nỗ lực hạn chế truy cập vào dữ liệu nước ngoài ở các quốc gia. Khi xu hướng này phát triển hơn nữa có thể dẫn đến sự sụp đổ của internet hiện nay, phá vỡ thành hàng chục mạng lưới khác nhau".
Một số quốc gia đã áp dụng hoặc đang có kế hoạch áp dụng luật cấm sử dụng các dịch vụ của nước ngoài. Trong tháng 11, Đức thông báo rằng, tất cả các thông tin liên lạc giữa các nhà chức trách Đức sẽ bị khóa hoàn toàn trong nước. Brazil đã công bố kế hoạch xây dựng một kênh internet thay thế để không sử dụng đường truyền có đi qua Florida (Mỹ).
Tác giả: Theo 24h
Nguồn tin: http://www.quantrimang.com.vn
Những tin mới hơn
Những tin cũ hơn
Giới thiệu khái quát NukeViet là một ứng dụng trên nền web có thể sử dụng vào nhiều mục đích khác nhau. Phiên bản đang được phát hành theo giấy phép phần mềm tự do nguồn mở có tên gọi đầy đủ là NukeViet CMS gồm 2 phần chính là phần nhân (core) của hệ thống NukeViet và nhóm chức năng quản trị nội...
Chủ nhật - 11/10/2026 06:47
Số TBMT: IB2600574453-00. Bên mời thầu: . Đóng thầu: 09:00 20/10/26Chủ nhật - 11/10/2026 06:46
Số TBMT: IB2600574404-00. Bên mời thầu: . Đóng thầu: 08:00 29/10/26Chủ nhật - 11/10/2026 06:38
Số TBMT: IB2600557238-01. Bên mời thầu: . Đóng thầu: 13:36 23/10/26Chủ nhật - 11/10/2026 05:48
Số TBMT: IB2600571704-00. Bên mời thầu: . Đóng thầu: 09:00 20/10/26Chủ nhật - 11/10/2026 05:41
Số TBMT: IB2600574319-00. Bên mời thầu: . Đóng thầu: 08:00 20/10/26Chủ nhật - 11/10/2026 05:33
Số TBMT: IB2600574434-00. Bên mời thầu: . Đóng thầu: 09:00 16/10/26Chủ nhật - 11/10/2026 05:27
Số TBMT: IB2600574415-00. Bên mời thầu: . Đóng thầu: 08:30 16/10/26Chủ nhật - 11/10/2026 05:12
Số TBMT: IB2600564964-01. Bên mời thầu: TỔNG CÔNG TY MẠNG LƯỚI VIETTEL - CHI NHÁNH TẬP ĐOÀN CÔNG NGHIỆP - VIỄN THÔNG QUÂN ĐỘI. Đóng thầu: 15:00 20/10/26Chủ nhật - 11/10/2026 05:09
Số TBMT: IB2600564964-00. Bên mời thầu: TỔNG CÔNG TY MẠNG LƯỚI VIETTEL - CHI NHÁNH TẬP ĐOÀN CÔNG NGHIỆP - VIỄN THÔNG QUÂN ĐỘI. Đóng thầu: 09:00 17/10/26Chủ nhật - 11/10/2026 05:07
Số TBMT: IB2600574405-00. Bên mời thầu: . Đóng thầu: 08:00 29/10/26
Chủ nhật - 11/10/2026 16:28
Số KHLCNT: PL2600343279-00. Ngày đăng tải: 20:28 11/10/26Chủ nhật - 11/10/2026 16:22
Số KHLCNT: PL2600345168-00. Ngày đăng tải: 20:22 11/10/26Chủ nhật - 11/10/2026 16:21
Số KHLCNT: PL2600345167-00. Ngày đăng tải: 20:21 11/10/26Chủ nhật - 11/10/2026 16:02
Số KHLCNT: PL2600325123-04. Ngày đăng tải: 20:02 11/10/26Chủ nhật - 11/10/2026 15:55
Số KHLCNT: PL2600325123-03. Ngày đăng tải: 19:55 11/10/26