Công cụ khai thác mã độc BlackHole Exploit Kit

Thứ sáu - 09/08/2013 03:12
Trend Micro, hãng bảo mật nổi tiếng trong lĩnh vực bảo mật theo công nghệ điện toán đám mây, vừa đưa ra cảnh báo bộ công cụ Blackhole Exploit Kit đang trở thành bộ khai thác lỗ hổng bảo mật được tin tặc ưa thích sử dụng hiện nay.
Công cụ khai thác mã độc BlackHole Exploit Kit

Trend Micro, hãng bảo mật nổi tiếng trong lĩnh vực bảo mật theo công nghệ điện toán đám mây, vừa đưa ra cảnh báo bộ công cụ Blackhole Exploit Kit đang trở thành bộ khai thác lỗ hổng bảo mật được tin tặc ưa thích sử dụng hiện nay.

Theo Trend Micro Blog hôm 7.8, đây là bộ công cụ khai thác các lỗ hổng phần mềm để truyền malware lên máy tính người dùng.
Nở rộ bộ công cụ khai thác mã độc BlackHole Exploit Kit
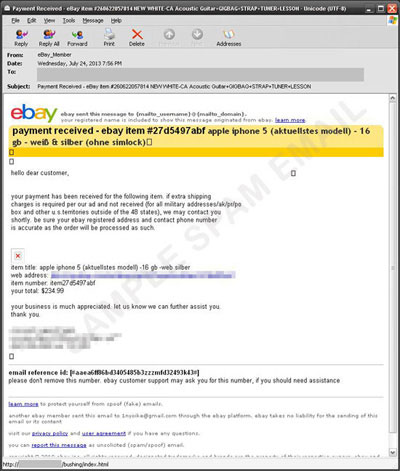
Một bức email giả mạo dẫn dụ người dùng nhấn vào liên kết có chứa mã độc

Cụ thể, Blackhole Exploit Kit thường sử dụng các email giả mạo tự xưng là người của trang Facebook và eBay để dụ dỗ người dùng nhấn vào các liên kết độc hại.

Các liên kết này thường sử dụng các mã TSPY_FAREIT.AFM, có khả năng đánh cắp thông tin tài khoản FTP trên hệ thống nó xâm nhập và cả thông tin trên thư điện tử. Ước tính, Blackhole Exploit Kit có đến hơn 127 biến thể khác nhau.

Về cơ bản, mã độc này có khả năng "cướp đi" những thông tin cá nhân trong các máy tính bị xâm nhập rồi sau đó có thể sử dụng chúng để xâm phạm các tài khoản tài chính, thông tin cá nhân của người dùng.

Theo các chuyên gia bảo mật, để phòng ngừa mô hình tấn công này, người dùng nên cảnh giác trước việc nhấn vào các liên kết lạ có trong email hoặc các đường dẫn tin nhắn có trên các trang mạng xã hội.

Ngoài ra, người dùng cũng nên cập nhật những bản vá lỗi Java mới nhất bởi Blackhole Exploit Kit rất ưa thích khai thác các lỗ hổng có trong Java.

Tác giả: Theo TNO

Nguồn tin: http://www.quantrimang.com.vn

Tổng số điểm của bài viết là: 0 trong 0 đánh giá

Click để đánh giá bài viết

Những tin mới hơn

Những tin cũ hơn

Yêu cầu sử dụng NukeViet 4

1. Môi trường máy chủ Yêu cầu bắt buộc Hệ điều hành: Unix (Linux, Ubuntu, Fedora …) hoặc Windows PHP: PHP 5.4 hoặc phiên bản mới nhất. MySQL: MySQL 5.5 hoặc phiên bản mới nhất Tùy chọn bổ sung Máy chủ Apache cần hỗ trợ mod mod_rewrite. Máy chủ Nginx cấu hình các thông...
Thăm dò ý kiến
Bạn biết gì về NukeViet 4?
Thống kê truy cập
  • Đang truy cập52
  • Máy chủ tìm kiếm1
  • Khách viếng thăm51
  • Hôm nay12,569
  • Tháng hiện tại52,398
  • Tổng lượt truy cập119,620,424
Left-column advertisement
  • Cảnh báo PHP2Shell: lỗ hổng RCE nghiêm trọng trong PHP

    Ngày 21/10/2026, PHP phát hành bản vá khẩn cấp cho hai lỗ hổng thực thi mã từ xa không cần xác thực (CVE-2026-109618 và CVE-2026-109619, gọi chung là PHP2Shell). Website NukeViet chạy trên PHP chưa vá cần được nâng cấp ngay.
  • DauThau.info - Một sản phẩm công nghệ phát triển trên nền tảng NukeViet

    Được xây dựng trên nền tảng CMS mã nguồn mở NukeViet, DauThau.info đã trải qua quá trình phát triển và mở rộng liên tục để đáp ứng những bài toán ngày càng chuyên sâu của dữ liệu đấu thầu. Từ nền móng công nghệ ban đầu, sản phẩm từng bước được mở rộng với các công cụ phục vụ tìm kiếm, theo dõi và phân tích dữ liệu, dần trở thành một hệ thống chuyên biệt phục vụ thị trường đấu thầu Việt Nam.
  • Thông báo phát hành NukeViet 4.6.02

    NukeViet 4.6.02 là phiên bản tiếp theo của NukeViet CMS, đây cũng là bản cập nhật bảo mật rất quan trọng được khuyến nghị cho toàn bộ người dùng.
  • Thông báo phát hành NukeViet 4.6.01

    NukeViet 4.6.01 là phiên bản tiếp theo của NukeViet CMS, đây cũng là bản cập nhật bảo mật rất quan trọng được khuyến nghị cho toàn bộ người dùng.
  • Cộng đồng nghiên cứu bảo mật đồng hành cùng NukeViet bảo vệ hạ tầng số Việt Nam

    Ngày càng nhiều sinh viên, nhà nghiên cứu và chuyên gia an toàn thông tin lựa chọn đồng hành cùng NukeViet trong việc phát hiện, báo cáo và khắc phục các lỗ hổng bảo mật. Những đóng góp đó không chỉ giúp hoàn thiện một dự án mã nguồn mở Việt Nam mà còn góp phần bảo vệ hàng nghìn website của cơ quan, tổ chức và doanh nghiệp đang vận hành trên nền tảng này.
  • Thông báo phát hành NukeViet 4.6.00

    NukeViet 4.6.00 là phiên bản tiếp theo của NukeViet CMS dựa trên kế thừa các chức năng của dòng 4.5 và yêu cầu máy chủ hỗ trợ php 7.4 trở lên. Đây cũng là bản cập nhật bảo mật rất quan trọng được khuyến nghị cho toàn bộ người dùng.
  • Thông báo bảo mật dòng NukeViet 4.5.x

    Dòng NukeViet 4.5.x đã bước vào giai đoạn duy trì cuối vòng đời. Trang này ghi nhận liên tục các vấn đề bảo mật và cách chúng tôi xử lý để giữ an toàn cho những website còn ở lại trên dòng 4.5.x đến tháng 7 năm 2027. Chúng tôi vẫn nỗ lực bảo vệ bạn ở mức tốt nhất có thể trên nền tảng này — nhưng nếu có điều kiện, hãy lên kế hoạch chuyển sang phiên bản mới hơn để được bảo vệ tận gốc.
Bạn đã không sử dụng Site, Bấm vào đây để duy trì trạng thái đăng nhập. Thời gian chờ: 60 giây