 MangVN
Chia sẻ thành công, kết nối đam mê
 MangVN
Chia sẻ thành công, kết nối đam mê
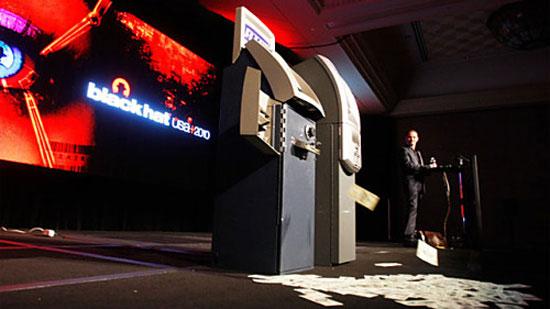
Băng đảng tội phạm công nghệ DNSCalc đến từ Trung Quốc đã bổ sung D-ropbox và WordPress vào danh sách các công cụ phát tán phần mềm độc. Mục tiêu của chúng là các cá nhân và tổ chức chính phủ liên quan đến ASEAN.

Thực tế các dịch vụ này đã bị chúng lợi dụng trong vòng 12 tháng qua theo Giám đốc tình báo Rich Barger đến từ Cyber Squared. Chiến thuật này không mới song nó vẫn qua mặt hầu hết các hãng bảo mật bởi "mọi người không thực sự quan tâm đến nó".
Theo PC World, DNSCalc là một trong 20 nhóm hacker Trung Quốc đã bị hãng bảo mật Mandiant vạch mặt khi tham gia vào các cuộc tấn công mạng nhằm vào các mục tiêu cụ thể để đánh cắp thông tin. Lần này, DNSCalc hướng đến các tài liệu tình báo của các tổ chức chính phủ, cá nhân có liên quan đến ASEAN.
Chúng không lợi dụng lỗ hổng bảo mật nào của D-ropbox hay WordPress. Thay vì đó, nhóm này mở tài khoản các dịch vụ trên và sử dụng chúng làm cơ sở hạ tầng phục vụ tấn công. Một file .zip sẽ được tải lên D-ropbox, với thông tin giả mạo là thuộc về "Hội đồng kinh doanh Mỹ - ASEAN". Các tin nhắn sẽ được gửi đến cá nhân và tổ chức quan tâm đến chính sách của hiệp hội này.
Khi nạn nhân mở giải nén file .zip kia, sẽ có một file khác có tên đầy đủ là "2013 US-ASEAN Business Council Statement of Priorities in the US-ASEAN Commercial Relationship Policy Paper.scr". Bấm mở file này sẽ khởi động một file .pdf khác, trong khi đó phần mềm độc hại sẽ ngầm mở backdoor đến máy chủ của tội phạm.
Chỉ cần vậy, phần mềm đôc hại sẽ kết nối tới blog WordPress tạo bởi các hacker. Blog này chứa địa chỉ IP và số cổng của server mà phần mềm độc hại sẽ tiếp tục kết nối tới nhằm tải thêm các chương trình cần thiết.
D-ropbox là một nền tảng lý tưởng cho các cuộc tấn công bởi nhân viên của rất nhiều công ty sử dụng dịch vụ lưu trữ đám mây này. "Mọi người tin tưởng vào D-ropbox", Barger cho biết.
Với các công ty đã cho D-ropbox vào danh sách trắng (whitelist) của hệ thống bảo mật, phần mềm độc hại di chuyển từ D-ropbox sẽ không bị phát hiện. Ngoài ra, cả kết nối tới WordPress cũng sẽ không được giám sát bởi đây không phải là hành vi thường gặp của các nhân viên được trang bị kết nối Internet.
Theo Cnet, nhìn chung không công nghệ nào có thể một mình phòng chống những cuộc tấn công như vậy. Cách duy nhất để ngăn chặn là các chuyên gia bảo mật cùng nhau chia sẻ thông tin khi công ty của họ nằm trong tầm ngắm của hacker, từ đó củng cố hệ thống phòng thủ của mình.
Tác giả: Theo Genk
Nguồn tin: http://www.quantrimang.com.vn
Những tin mới hơn
Những tin cũ hơn
1. Ủng hộ bằng tiền mặt vào Quỹ tài trợ NukeViet Qua tài khoản Paypal: Chuyển khoản ngân hàng trực tiếp: Người đứng tên tài khoản: NGUYEN THE HUNG Số tài khoản: 0031000792053 Loại tài khoản: VND (Việt Nam Đồng) Ngân hàng Vietcombank chi nhánh Hải Phòng. Website:...
Thứ hai - 19/10/2026 16:03
Số TBMT: IB2600581867-00. Bên mời thầu: . Đóng thầu: 09:00 06/11/26Thứ hai - 19/10/2026 15:46
Số TBMT: IB2600583312-01. Bên mời thầu: . Đóng thầu: 09:00 26/10/26Thứ hai - 19/10/2026 15:45
Số TBMT: IB2600581661-00. Bên mời thầu: . Đóng thầu: 08:00 28/10/26Thứ hai - 19/10/2026 15:42
Số TBMT: IB2600583253-00. Bên mời thầu: . Đóng thầu: 08:00 06/11/26Thứ hai - 19/10/2026 15:41
Số TBMT: IB2600582499-00. Bên mời thầu: . Đóng thầu: 09:00 28/10/26Thứ hai - 19/10/2026 15:38
Số TBMT: IB2600583237-00. Bên mời thầu: . Đóng thầu: 14:00 28/10/26Thứ hai - 19/10/2026 15:38
Số TBMT: IB2600583256-00. Bên mời thầu: . Đóng thầu: 09:00 09/11/26Thứ hai - 19/10/2026 15:35
Số TBMT: IB2600582396-00. Bên mời thầu: . Đóng thầu: 08:45 28/10/26Thứ hai - 19/10/2026 15:06
Số TBMT: IB2600583312-00. Bên mời thầu: . Đóng thầu: 09:00 26/10/26Thứ hai - 19/10/2026 14:51
Số TBMT: IB2600578633-00. Bên mời thầu: TẬP ĐOÀN CÔNG NGHIỆP - VIỄN THÔNG QUÂN ĐỘI. Đóng thầu: 10:00 29/10/26
Thứ hai - 19/10/2026 17:07
Số KHLCNT: PL2600358600-00. Ngày đăng tải: 21:07 19/10/26Thứ hai - 19/10/2026 17:05
Số KHLCNT: PL2600358556-00. Ngày đăng tải: 21:05 19/10/26Thứ hai - 19/10/2026 17:05
Số KHLCNT: PL2600358576-00. Ngày đăng tải: 21:05 19/10/26Thứ hai - 19/10/2026 17:03
Số KHLCNT: PL2600358597-00. Ngày đăng tải: 21:03 19/10/26Thứ hai - 19/10/2026 17:03
Số KHLCNT: PL2600358591-00. Ngày đăng tải: 21:03 19/10/26