NSA đã cấy mã độc máy tính trên toàn thế giới

Thứ ba - 26/11/2013 01:54
Edward Snowden vừa công bố một bản đồ cho thấy có bao nhiêu công ty trên thế giới đã bị nhóm hacker của NSA làm lây nhiễm mã độc và các công ty đó nằm ở đâu.
NSA đã cấy mã độc máy tính trên toàn thế giới

Edward Snowden vừa công bố một bản đồ cho thấy có bao nhiêu công ty trên thế giới đã bị nhóm hacker của NSA làm lây nhiễm mã độc và các công ty đó nằm ở đâu.

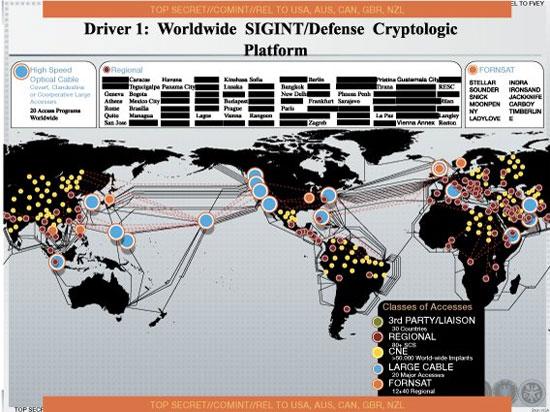
Báo NRC Handelsblad của Hà Lan vừa đưa tin Cơ quan An ninh Quốc gia Mỹ (NSA) đã sử dụng mã độc để lây nhiễm, xâm nhập và lấy cắp thông tin từ hơn 50.000 mạng máy tính trên toàn cầu. Thông tin này được tiết lộ từ một bài diễn thuyết PowerPoint, trong đó còn có một bản đồ chi tiết về hoạt động làm lây lan mã độc trên toàn cầu của NSA và được cựu điệp viên Mỹ hiện đang cư trú tại Nga là Edward Snowden công bố.

NSA cài mã độc khắp thế giới

Hoạt động này có tên gọi là "Khai thác Mạng lưới Máy tính", hay viết tắt là CNE. Dấu chấm vàng trên bản đồ biểu thị một lây nhiễm trong chương trình CNE. NSA đã cấy mã độc vào các mạng lưới, và một khi bị lây nhiễm, mã độc sẽ cho phép NSA truy cập thoải mái vào thông tin của mạng lưới bất kỳ khi nào thuận tiện nhất.

Theo báo NRC Handelsblad, cơ quan tình báo Anh cũng rất thích chiến lược này, bởi họ đã lừa thành công một công ty viễn thông của Bỉ bằng một tài khoản LinkedIn giả mạo. Những ghi chú ở cuối bản đồ cho thấy có sự liên quan đến các nước Mỹ, Anh, Australia, New Zealand, và Canada, các quốc gia trong nhóm "5 con mắt" chuyên chia sẻ thông tin tình báo cho nhau.

Các hoạt động của CNE diễn ra ở châu Âu, Nam Mỹ và châu Á. Một số người đoán rằng CNE tập trung vào các nhà cung cấp dịch vụ Internet, các hãng viễn thông và những công ty tương tự để có thể thu thập thông tin dễ dàng hơn.

Theo một tài liệu bị rò rỉ đề vào tháng 2/2012, NSA có mục tiêu rất lớn đối với hoạt động tình báo này. Họ muốn mọi thứ. Tài liệu ghi rõ, NSA "kiên quyết nắm mọi bí mật của đối thủ, thu thập hầu hết mọi thứ trong thế giới số". Để đạt mục tiêu, NSA lên kế hoạch tiếp cận rộng hơn, theo nhiều cách, đối với cơ sở hạ tầng của các mạng lưới viễn thông thế giới.

Tác giả: Theo VnReview

Nguồn tin: http://www.quantrimang.com.vn

Tổng số điểm của bài viết là: 0 trong 0 đánh giá

Click để đánh giá bài viết

Ủng hộ, hỗ trợ và tham gia phát triển NukeViet

1. Ủng hộ bằng tiền mặt vào Quỹ tài trợ NukeViet Qua tài khoản Paypal: Chuyển khoản ngân hàng trực tiếp: Người đứng tên tài khoản: NGUYEN THE HUNG Số tài khoản: 0031000792053 Loại tài khoản: VND (Việt Nam Đồng) Ngân hàng Vietcombank chi nhánh Hải Phòng. Website:...
Thăm dò ý kiến
Bạn biết gì về NukeViet 4?
Thống kê truy cập
  • Đang truy cập90
  • Máy chủ tìm kiếm20
  • Khách viếng thăm70
  • Hôm nay27,688
  • Tháng hiện tại1,632,031
  • Tổng lượt truy cập119,405,718
Left-column advertisement
  • Cảnh báo PHP2Shell: lỗ hổng RCE nghiêm trọng trong PHP

    Ngày 21/10/2026, PHP phát hành bản vá khẩn cấp cho hai lỗ hổng thực thi mã từ xa không cần xác thực (CVE-2026-109618 và CVE-2026-109619, gọi chung là PHP2Shell). Website NukeViet chạy trên PHP chưa vá cần được nâng cấp ngay.
  • DauThau.info - Một sản phẩm công nghệ phát triển trên nền tảng NukeViet

    Được xây dựng trên nền tảng CMS mã nguồn mở NukeViet, DauThau.info đã trải qua quá trình phát triển và mở rộng liên tục để đáp ứng những bài toán ngày càng chuyên sâu của dữ liệu đấu thầu. Từ nền móng công nghệ ban đầu, sản phẩm từng bước được mở rộng với các công cụ phục vụ tìm kiếm, theo dõi và phân tích dữ liệu, dần trở thành một hệ thống chuyên biệt phục vụ thị trường đấu thầu Việt Nam.
  • Thông báo phát hành NukeViet 4.6.02

    NukeViet 4.6.02 là phiên bản tiếp theo của NukeViet CMS, đây cũng là bản cập nhật bảo mật rất quan trọng được khuyến nghị cho toàn bộ người dùng.
  • Thông báo phát hành NukeViet 4.6.01

    NukeViet 4.6.01 là phiên bản tiếp theo của NukeViet CMS, đây cũng là bản cập nhật bảo mật rất quan trọng được khuyến nghị cho toàn bộ người dùng.
  • Cộng đồng nghiên cứu bảo mật đồng hành cùng NukeViet bảo vệ hạ tầng số Việt Nam

    Ngày càng nhiều sinh viên, nhà nghiên cứu và chuyên gia an toàn thông tin lựa chọn đồng hành cùng NukeViet trong việc phát hiện, báo cáo và khắc phục các lỗ hổng bảo mật. Những đóng góp đó không chỉ giúp hoàn thiện một dự án mã nguồn mở Việt Nam mà còn góp phần bảo vệ hàng nghìn website của cơ quan, tổ chức và doanh nghiệp đang vận hành trên nền tảng này.
  • Thông báo phát hành NukeViet 4.6.00

    NukeViet 4.6.00 là phiên bản tiếp theo của NukeViet CMS dựa trên kế thừa các chức năng của dòng 4.5 và yêu cầu máy chủ hỗ trợ php 7.4 trở lên. Đây cũng là bản cập nhật bảo mật rất quan trọng được khuyến nghị cho toàn bộ người dùng.
  • Thông báo bảo mật dòng NukeViet 4.5.x

    Dòng NukeViet 4.5.x đã bước vào giai đoạn duy trì cuối vòng đời. Trang này ghi nhận liên tục các vấn đề bảo mật và cách chúng tôi xử lý để giữ an toàn cho những website còn ở lại trên dòng 4.5.x đến tháng 7 năm 2027. Chúng tôi vẫn nỗ lực bảo vệ bạn ở mức tốt nhất có thể trên nền tảng này — nhưng nếu có điều kiện, hãy lên kế hoạch chuyển sang phiên bản mới hơn để được bảo vệ tận gốc.
Bạn đã không sử dụng Site, Bấm vào đây để duy trì trạng thái đăng nhập. Thời gian chờ: 60 giây